 Автор:
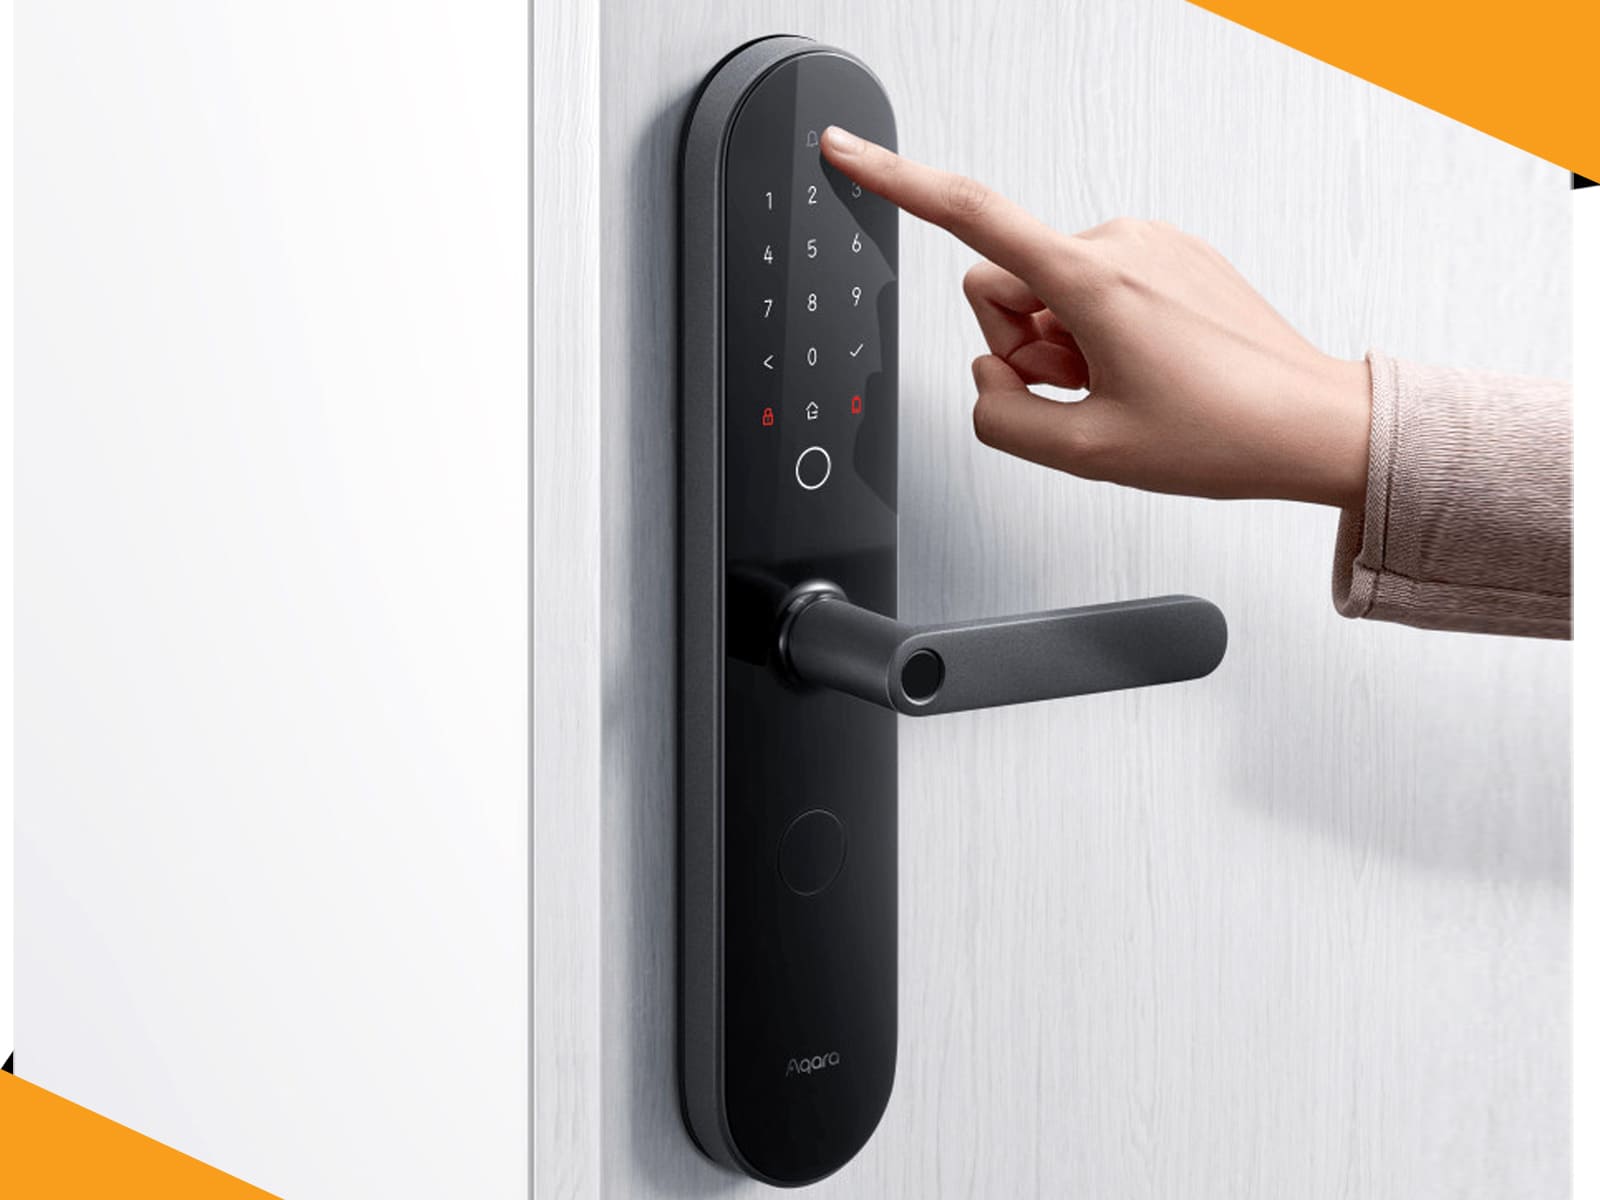
Замки на кшталт «відкрий двері смартфоном чи відбитком пальця» перестали бути екзотикою й дедалі частіше встановлюються в звичайних квартирах. Розберемось, як влаштовані такі системи і чи справді вони безпечніші за звичайний ключ.
Способи розблокування розумного замка
Мобільний застосунок і Bluetooth/Wi-Fi. Смартфон, перебуваючи поблизу дверей, підключається до замка через Bluetooth (іноді додатково через Wi-Fi для дистанційного керування) і надсилає команду розблокування після підтвердження автентичності.
PIN-код на вбудованій клавіатурі. Багато моделей мають фізичну або сенсорну клавіатуру для введення цифрового коду — зручно для гостей чи ситуацій, коли телефон недоступний.
Біометрія (відбиток пальця). Вбудований сканер відбитка пальця дозволяє миттєво відкрити двері без телефона чи коду, зберігаючи біометричні дані локально на самому замку.
NFC-картки чи брелоки. Подібно до готельних карток-ключів, деякі системи підтримують фізичні NFC-носії як альтернативний спосіб доступу.
Резервний фізичний ключ. Більшість якісних розумних замків зберігають можливість аварійного відкриття звичайним механічним ключем на випадок розрядки батареї чи технічної несправності електроніки.
Автоматизація та зручність
- Автоматичне розблокування при наближенні (geofencing) — двері самостійно відкриваються, коли смартфон власника наближається до дому, розпізнане за геолокацією.
- Тимчасові коди доступу — можливість видати гостю чи майстру-ремонтнику код, дійсний лише в певний проміжок часу, без потреби передавати фізичний ключ чи бути вдома особисто.
- Журнал доступу — застосунок фіксує, хто і коли відкривав двері, що корисно і для контролю, і просто для спокою.
- Інтеграція з іншими розумними пристроями — автоматичне вимкнення сигналізації чи увімкнення світла одночасно з розблокуванням дверей.
Наскільки це безпечно насправді
Криптографічний захист зв’язку. Якісні розумні замки використовують шифрування для комунікації між замком, застосунком і хмарним сервером виробника, ускладнюючи перехоплення чи підробку команди розблокування зловмисником.
Ризик, пов’язаний з хмарною залежністю. Деякі функції (дистанційне керування, тимчасові коди) вимагають підключення до хмарного сервера виробника — теоретична компрометація акаунту виробника чи вразливість у хмарній інфраструктурі створює додатковий вектор атаки, відсутній у звичайного механічного замка.
Фізична вразливість самого механізму. Електронна частина замка не завжди означає підвищений фізичний захист внутрішнього механізму — важливо перевіряти, що сам замковий циліндр і корпус відповідають стандартним вимогам безпеки, незалежно від електронних функцій.
Залежність від живлення. Розумний замок потребує батареї для роботи електроніки; хоча наявність резервного механічного ключа зазвичай вирішує проблему повної розрядки, варто заздалегідь розуміти сценарій дій при розрядженій батареї.
На що звертати увагу при виборі
- Незалежну сертифікацію фізичної стійкості механізму замка, а не тільки електронних функцій.
- Прозору політику безпеки виробника щодо шифрування комунікації та обробки даних.
- Наявність резервного способу входу (фізичний ключ чи PIN-код) на випадок технічних несправностей.
- Термін роботи від батареї та своєчасні сповіщення про низький заряд, щоб уникнути ситуації повної розрядки без попередження.
- Репутацію та історію оновлень виробника — регулярні оновлення прошивки важливі для усунення виявлених вразливостей з часом.
Підсумок
Розумний замок дає реальну практичну зручність — гнучке керування доступом, тимчасові коди для гостей, журнал відвідувань — але додає й нові вектори потенційних ризиків, пов’язаних з електронікою та хмарною інфраструктурою, яких немає у звичайного механічного замка. Правильний вибір якісної моделі з надійним шифруванням і резервними способами доступу здатен звести ці ризики до прийнятного рівня, зберігаючи при цьому всі переваги зручності.

