 Автор:
Протягом десятиліть корпоративну безпеку будували за принципом фортеці: міцний периметр із міжмережевим екраном, а все, що всередині, вважалося безпечним. Працівник у офісі, підключений до внутрішньої мережі, отримував доступ до більшості ресурсів. Така модель мала сенс, коли дані лежали на серверах у власній серверній, а співробітники сиділи за столами. Сьогодні застосунки працюють у хмарі, люди працюють із дому, кафе та аеропортів, а власні пристрої змішуються з корпоративними. Периметр фактично зник.
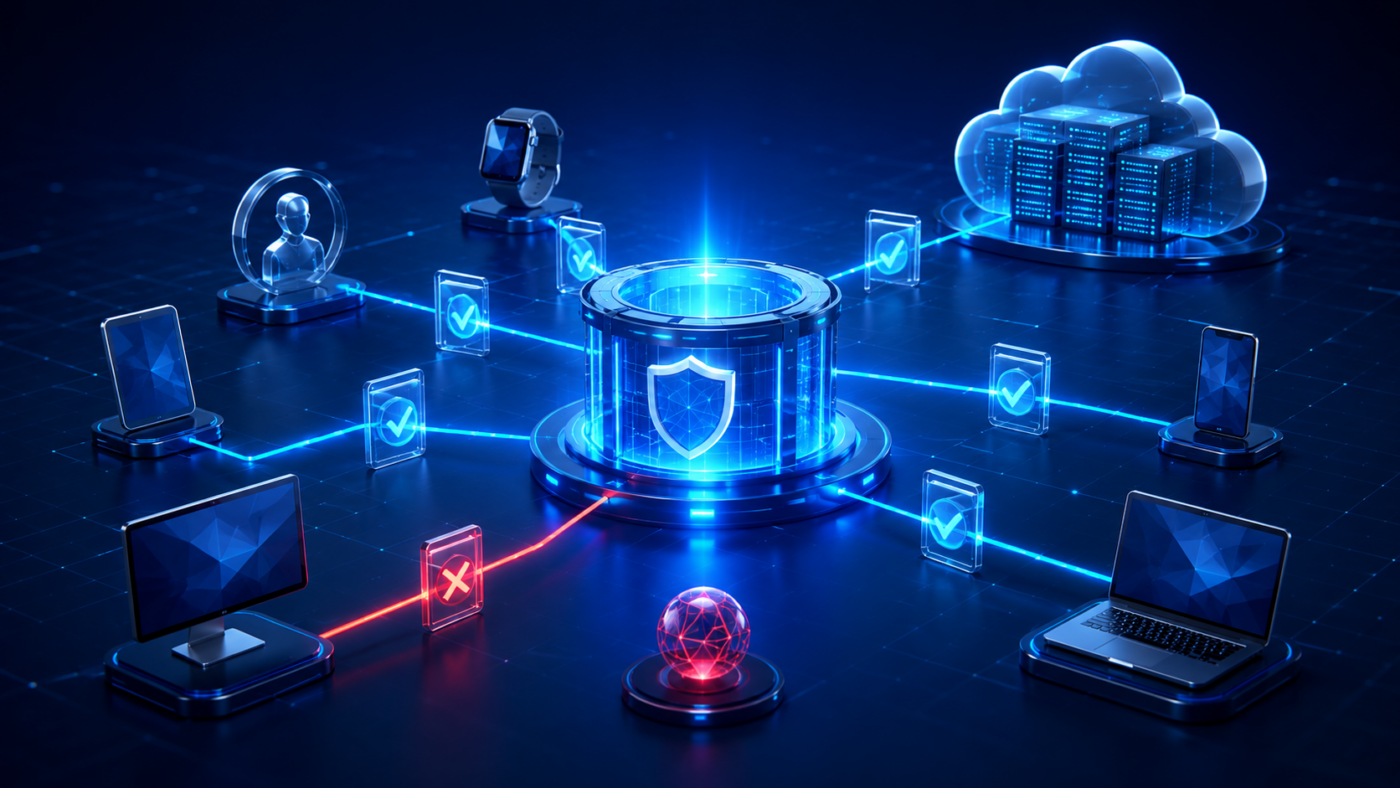
Модель нульової довіри, англійською zero trust, виходить із протилежного припущення: жоден користувач, пристрій чи мережевий сегмент не заслуговує на довіру автоматично, незалежно від місця розташування. Кожен запит на доступ перевіряється окремо, з урахуванням того, хто звертається, з якого пристрою, у який час, до якого ресурсу та наскільки запит виглядає звичним. Основні положення описано в публікації американського інституту NIST під номером 800-207, яка стала орієнтиром для багатьох організацій.
На практиці модель складається з кількох опор. Перша — надійна автентифікація: багатофакторна, бажано стійка до фішингу, як-от апаратні ключі й passkey. Друга — принцип мінімальних привілеїв, за яким людина отримує лише ті права, що потрібні для її роботи, й лише на потрібний час. Третя — мікросегментація: мережу розбивають на дрібні ізольовані зони, щоб зловмисник, який потрапив в одну, не міг вільно переміщатися до решти. Четверта — оцінка стану пристрою: застарілий або заражений ноутбук не отримає доступу до чутливих даних, навіть якщо пароль правильний. П’ята — безперервний моніторинг і журналювання, які дозволяють помітити відхилення, наприклад вхід із незвичної країни чи масове завантаження файлів уночі.
Переваги виявляються передусім при реальних атаках. Більшість серйозних інцидентів розвивається за схемою: викрадено облікові дані однієї людини, а потім атакувальник тижнями рухається мережею, шукаючи цінне. За нульової довіри кожен наступний крок потребує нової перевірки, і поширення атаки різко ускладнюється. Модель також краще пасує до гібридної роботи, оскільки доступ визначається політиками, а не фізичним місцем.
Проте впровадження не є швидким чи дешевим. Потрібно скласти реєстр користувачів, пристроїв, застосунків і даних, а в багатьох організаціях такого обліку просто немає. Старі системи, написані без підтримки сучасної автентифікації, доводиться обгортати проксі або замінювати. Надто суворі політики дратують співробітників і провокують обхідні шляхи, наприклад пересилання файлів у особисту пошту, що знижує безпеку, а не підвищує. Тому експерти радять рухатися поступово: почати з найцінніших систем, посилити автентифікацію, потім додавати сегментацію й аналітику.
Запровадження нульової довіри слід розуміти не як продукт, який можна купити, а як підхід до проєктування. Постачальники охоче використовують цей термін у рекламі, проте жодне окреме рішення не робить організацію захищеною. Результат залежить від дисципліни в управлінні доступом, якості даних про активи та готовності регулярно переглядати політики.